
-i6a77249e192b0.png)

Post-Quantum Kriptografi Nedir? Kuantum Bilgisayarlara Karşı Yeni Dijital Güvenlik Dönemi
Kuantum bilgisayarların gelişimi, dijital güvenlik altyapılarının geleceğini de gündeme getiriyor. Yeterince güçlü ve hata düzeltmeli kuantum bilgisayarların, bugün kullanılan bazı kriptografik algoritmaların dayandığı matematiksel problemleri çözebileceği biliniyor.
09/10/2026 20:00 | Son Güncelleme : 11/10/2026 01:13 | Netosfer

Bu durum, internet üzerindeki bütün güvenlik yöntemlerinin aynı anda geçersiz hâle geleceği anlamına gelmiyor. Ancak özellikle açık anahtarlı kriptografide kullanılan bazı yöntemlerin değiştirilmesini gerektirebilir.
Post-Quantum Kriptografi (PQC), bu dönüşüme hazırlık sağlayan kriptografik yöntemlerin genel adıdır. Amaç, klasik bilgisayarlarda çalışabilen ve bilinen kuantum saldırılarına karşı dayanıklı olması hedeflenen algoritmalar geliştirmektir.
Üstelik bu alan yalnızca geleceğe yönelik araştırmalardan oluşmuyor. ABD Ulusal Standartlar ve Teknoloji Enstitüsü NIST, ilk üç temel post-quantum kriptografi standardını 13 Ağustos 2024’te yayımladı.
Post-Quantum Kriptografi Nedir?
Post-Quantum Cryptography, Türkçede kuantum sonrası kriptografi olarak adlandırılır. Hem klasik hem de kuantum bilgisayarlarla gerçekleştirilebilecek saldırılara karşı güvenli olması amaçlanan kriptografik algoritmaları kapsar.
“Post-quantum” ifadesi, bu yöntemlerin kullanılabilmesi için kuantum bilgisayarların ortaya çıkmasını beklemek gerektiği anlamına gelmez. Aksine hedef, mevcut sistemleri gelecekteki kuantum tehdidine karşı bugünden hazırlamaktır.
Bu algoritmalar klasik bilgisayarlarda çalışabilir. Kullanılmaları için kuantum işlemciye veya özel bir kuantum haberleşme hattına ihtiyaç yoktur. NIST
Kriptografi de yalnızca verileri şifrelemekten ibaret değildir. Dijital imzalar, kimlik doğrulama, veri bütünlüğü ve güvenli anahtar oluşturma gibi işlemleri kapsar. Bu nedenle PQC dönüşümü, yalnızca şifreleme algoritmalarının değiştirilmesi olarak görülmemelidir.
Kuantum Bilgisayarlar Neden Bir Güvenlik Riski Oluşturuyor?
Günümüzde birçok dijital sistem, klasik bilgisayarların çözmekte zorlandığı matematiksel problemlere dayanır.
Örneğin RSA’nın güvenliği, büyük sayıların asal çarpanlarına ayrılmasının zorluğuyla ilişkilidir. Eliptik eğri tabanlı yöntemler ise farklı bir matematiksel problemden yararlanır.
Shor algoritması, yeterince güçlü bir kuantum bilgisayar üzerinde çalıştırılabilirse bu tür problemlerin çözümünü mümkün kılabilir. Bu durum, RSA ve yaygın eliptik eğri tabanlı anahtar anlaşması ve dijital imza yöntemlerini etkiler.
Ancak kuantum bilgisayarlar her problemi otomatik olarak hızla çözmez. Risk, belirli algoritmaların belirli matematiksel yapılara karşı sağladığı avantajdan kaynaklanır.
Bütün Şifreleme Algoritmaları Aynı Ölçüde Etkilenir mi?
Hayır. Açık anahtarlı kriptografi, simetrik şifreleme ve hash fonksiyonları kuantum hesaplamadan farklı biçimlerde etkilenir.
RSA ve eliptik eğri tabanlı yöntemler, yeterli büyüklükteki kuantum bilgisayarlara karşı temel güvenlik sorunlarıyla karşılaşabilir.
AES gibi simetrik şifreleme algoritmaları ise aynı türden bir kırılmaya maruz kalmaz. Grover algoritmasının arama işlemlerinde teorik avantajı bulunsa da bunun pratik maliyeti ve uygun anahtar uzunlukları ayrıca değerlendirilir.
NIST’in açıklamalarına göre mevcut uygulamalar AES’in 128, 192 veya 256 bitlik anahtar seçeneklerini kullanmaya devam edebilir. Dolayısıyla “kuantum bilgisayarlar bütün şifrelemeyi geçersiz kılacak” ifadesi doğru değildir.
Kuantum Bilgisayarlar Bugün Mevcut Güvenliği Kırabiliyor mu?
Kamuya açık bilgiler, yaygın güvenlik seviyelerindeki RSA veya eliptik eğri sistemlerini pratik biçimde kırabilen bir kuantum bilgisayarın mevcut olduğunu göstermiyor.
Böyle bir sistem için yalnızca yüksek sayıda fiziksel kübit yeterli değildir. Hata düzeltme, kararlı mantıksal kübitler ve uzun hesaplamaları güvenilir biçimde yürütebilme kapasitesi gerekir.
Bu kapasiteye ne zaman ulaşılacağı kesin olarak bilinmiyor. Bu nedenle geçiş planları, belirli bir “kuantum kırılma tarihi” varsayımına dayandırılmamalıdır.
Öte yandan tehdidin bugün pratik olarak uygulanamaması, hazırlıkların ertelenebileceği anlamına da gelmez. Uzun süre gizli kalması gereken veriler için risk farklıdır.
“Şimdi Topla, Sonra Çöz” Riski Nedir?
Harvest Now, Decrypt Later, yani şimdi topla, sonra çöz, saldırganların bugün şifreli verileri kaydedip gelecekte bunları çözmeyi hedeflediği tehdit modelidir.
Bir saldırganın mevcut şifrelemeyi hemen kırabilmesi gerekmez. Haberleşme kayıtlarını saklayabilir ve gerekli hesaplama kapasitesi ortaya çıktığında bunları çözmeye çalışabilir.
Bu risk özellikle yıllarca değerini koruyan bilgiler için önemlidir. Sağlık kayıtları, devlet sırları, ticari araştırmalar ve uzun vadeli sözleşme bilgileri buna örnek olabilir.
NCSC, uzun süre kriptografik koruma gerektiren yüksek değerli bilgiler açısından gelecekteki kuantum kapasitesinin bugünden değerlendirilmesi gereken bir tehdit olduğunu belirtir.
Burada önemli olan, verinin şifreli olması kadar gizli kalması gereken süredir.
Post-Quantum Algoritmalar Nasıl Çalışır?
PQC algoritmaları, bilinen klasik ve kuantum saldırılarıyla çözülmesinin zor olduğu düşünülen matematiksel yapılara dayanır.
Başlıca yaklaşımlar arasında kafes tabanlı yöntemler, kod tabanlı yöntemler ve hash tabanlı dijital imzalar bulunur.
Kafes Tabanlı Kriptografi
Kafes tabanlı yöntemler, yüksek boyutlu matematiksel yapılardaki zor problemlere dayanır. NIST’in ML-KEM ve ML-DSA standartları bu aileyle ilişkilidir.
Kod Tabanlı Kriptografi
Kod tabanlı yaklaşımlar, hata düzeltme kodlarıyla bağlantılı zor problemlerden yararlanır. Farklı matematiksel temellerin araştırılması, tek bir algoritma ailesine bağımlılığı azaltma açısından önem taşır.
Hash Tabanlı İmzalar
Hash tabanlı dijital imzalar, kriptografik hash fonksiyonlarının güvenlik özelliklerinden yararlanır. NIST’in SLH-DSA standardı bu yaklaşımı kullanır.
Bu yöntemlerin “kuantuma dayanıklı” olarak tanımlanması, mutlak ve sonsuz güvenlik garantisi anlamına gelmez. Güvenlik değerlendirmeleri, bilinen saldırılara, parametre seçimlerine ve doğru uygulamaya dayanır.
NIST’in Yayımladığı Temel PQC Standartları
NIST’in 2024’te yayımladığı ilk üç standart farklı görevleri yerine getirir:
| Standart | Algoritma | Temel kullanım amacı |
|---|---|---|
| FIPS 203 | ML-KEM | Ortak gizli anahtar oluşturulmasına yardımcı olmak |
| FIPS 204 | ML-DSA | Dijital imza oluşturmak ve doğrulamak |
| FIPS 205 | SLH-DSA | Hash tabanlı dijital imza oluşturmak ve doğrulamak |
Bu ayrım önemlidir. ML-KEM bir dijital imza algoritması değildir; ML-DSA ve SLH-DSA da doğrudan dosya şifreleme yöntemleri değildir.
ML-KEM gibi bir anahtar kapsülleme mekanizması, tarafların ortak bir gizli anahtar elde etmesini sağlar. Bu anahtar daha sonra simetrik şifreleme ve kimlik doğrulama işlemlerinde kullanılabilir.
Standartlaşma süreci bu üç algoritmayla sınırlı değildir. NIST, alternatif veya yedek seçenekler sağlayacak ek standartlar üzerinde de çalışmaktadır.
Post-Quantum Kriptografi ile Kuantum Kriptografi Aynı mı?
Hayır. İsimleri benzer olsa da farklı yaklaşımlardır.
Post-Quantum Kriptografi, klasik cihazlarda çalışan matematiksel algoritmalar kullanır.
Kuantum kriptografi ise bazı güvenlik işlemlerinde kuantum fiziğinin özelliklerinden yararlanır. Kuantum anahtar dağıtımı, yani QKD, bunun örneklerinden biridir ve özel donanım ile haberleşme altyapısı gerektirebilir.
PQC, mevcut yazılım ve protokollerin güncellenmesi üzerinden uygulanabilir. QKD ise farklı teknik gereksinimleri bulunan bir haberleşme yaklaşımıdır.
Hangi Alanlarda Kullanılabilir?
Bankacılık ve Ödeme Sistemleri
Finansal sistemlerde yalnızca işlem verileri değil, kimlik doğrulama ve dijital imzalar da korunmalıdır. PQC geçişi, bu bileşenlerin kullandığı algoritmaların değerlendirilmesini gerektirir.
Kamu ve Savunma
Uzun süre gizli kalması gereken bilgiler, kuantum riskinin öncelikli değerlendirildiği alanlardandır. Haberleşme sistemleri, sertifika altyapıları ve imzalı belgeler geçiş kapsamına girebilir.
Sağlık
Hasta kayıtları uzun yıllar hassasiyetini koruyabilir. Bu nedenle veri saklama süresi ile kriptografik korumanın beklenen ömrü birlikte ele alınmalıdır.
Bulut ve Kurumsal Sistemler
Güvenli bağlantılar, VPN’ler, sertifikalar, yazılım imzaları ve cihaz kimlikleri farklı kriptografik bileşenlere dayanır. Geçiş, bu bağımlılıkların tamamının belirlenmesini gerektirir.
Blockchain ve Dijital Varlıklar
Blockchain ağlarında işlem yetkilendirmesi çoğunlukla dijital imzalara dayanır. Bu nedenle kuantum riski, kullanılan imza algoritmaları açısından değerlendirilmelidir.
Blockchain İçin Neden Önemlidir?
Blockchain güvenliği tek bir kriptografik mekanizmadan oluşmaz. Dijital imzalar, hash fonksiyonları, adres yapıları ve bazı ağlarda özel kanıt sistemleri farklı görevler üstlenir.
Bu nedenle “kuantum bilgisayar blockchain’i kırar” ifadesi fazla geneldir. Hangi bileşenin, hangi algoritmayı kullandığı incelenmelidir.
Örneğin işlem imzalarının kuantuma karşı savunmasız hâle gelmesi, ilgili koşullar altında yetkisiz işlem oluşturma riskini gündeme getirebilir. Ancak bu risk; açık anahtarların görünürlüğüne, adres kullanım biçimine ve protokolün yapısına bağlıdır.
PQC’ye geçiş de yalnızca yeni bir imza algoritması eklemekten ibaret değildir. Cüzdan desteği, işlem boyutları, doğrulama maliyeti, eski hesapların taşınması ve ağ katılımcılarının uyumu birlikte değerlendirilmelidir.
Bir projenin “kuantum dirençli” olarak tanıtılması, bütün altyapısının bağımsız biçimde doğrulandığı anlamına gelmez.
Geçiş Süreci Neden Zor?
Kriptografik Envanter
Kurumlar önce hangi sistemlerde hangi algoritmaların kullanıldığını belirlemelidir. Kriptografi yalnızca görünür uygulamalarda değil, cihazlarda, kütüphanelerde ve üçüncü taraf hizmetlerde de bulunabilir.
Uyumluluk
Yeni algoritmaları destekleyen bir sistemin, iletişim kurduğu diğer sistemlerle uyumlu çalışması gerekir. Sertifika altyapıları ve eski cihazlar geçişi zorlaştırabilir.
Performans ve Veri Boyutu
Bazı PQC algoritmaları daha büyük anahtarlar, imzalar veya iletiler üretebilir. Bu durum ağ trafiğini, depolamayı ve sınırlı kaynaklara sahip cihazları etkileyebilir.
Ancak bütün PQC algoritmalarının her işlemde daha yavaş olduğu söylenemez. Performans, algoritmaya ve uygulamaya göre ölçülmelidir.
Güvenli Uygulama
Güçlü bir algoritma, hatalı yazılım nedeniyle güvensiz hâle gelebilir. Anahtar yönetimi, rastgele sayı üretimi ve yan kanal saldırılarına karşı koruma önemini korur.
Tedarikçi Bağımlılıkları
Kurumların kullandığı donanım ve yazılımlar farklı üreticilere bağlı olabilir. Bu nedenle geçiş planı, tedarikçilerin destek ve güncelleme takvimlerini de kapsamalıdır.
Kriptografik Çeviklik Nedir?
Kriptografik çeviklik, bir sistemin kullandığı algoritmaları ve parametreleri kontrollü biçimde değiştirebilme yeteneğidir.
Bir algoritmanın gelecekte güncellenmesi veya değiştirilmesi gerektiğinde, bütün uygulamayı yeniden tasarlamak zorunda kalmamak önemli bir avantajdır.
PQC geçişinde bu yaklaşım; algoritma bağımlılıklarını azaltmayı, sürümleri takip etmeyi ve yeni seçenekleri test edilebilir biçimde devreye almayı destekler.
Bazı protokollerde klasik ve post-quantum yöntemlerin birlikte kullanıldığı hibrit düzenler de değerlendirilebilir. Ancak iki algoritmayı bir araya getirmek tek başına güvenlik sağlamaz; birleşimin protokol düzeyinde doğru tasarlanması gerekir.
Sık Sorulan Sorular
Post-Quantum Kriptografi nedir?
Klasik cihazlarda çalışabilen ve bilinen kuantum saldırılarına karşı dayanıklı olması hedeflenen kriptografik yöntemlerin genel adıdır.
PQC kullanmak için kuantum bilgisayar gerekir mi?
Hayır. PQC algoritmaları klasik bilgisayarlarda uygulanabilir.
Post-quantum standartlar yayımlandı mı?
Evet. NIST, ML-KEM, ML-DSA ve SLH-DSA’yı kapsayan ilk üç temel standardı 13 Ağustos 2024’te yayımladı.
Kuantum bilgisayarlar bütün şifreleme yöntemlerini kırabilir mi?
Hayır. Farklı kriptografik yöntemler farklı biçimlerde etkilenir. Açık anahtarlı algoritmalarla simetrik şifrelemeyi aynı risk düzeyinde değerlendirmek doğru değildir.
Neden bugünden hazırlık yapılıyor?
Geçiş uzun sürebilir. Ayrıca bugün kaydedilen şifreli veriler, gelecekte çözülebilir. Bu risk, uzun süre gizli kalması gereken bilgiler için önemlidir.
PQC tamamen güvenli mi?
Mutlak güvenlik garantisi vermez. Güvenlik; algoritmanın analizine, parametrelerine, uygulamanın doğruluğuna ve anahtar yönetimine bağlıdır.
PQC bütün siber saldırıları önler mi?
Hayır. Kimlik avı, kötü amaçlı yazılım, erişim kontrolü hataları ve çalınan kimlik bilgileri gibi sorunları tek başına çözmez.
Kaynaklar: NIST — What Is Post-Quantum Cryptography?, Post-Quantum Cryptography Project ve Post-Quantum Cryptography FAQs; NIST — FIPS 203, FIPS 204 ve FIPS 205; NIST — What Is Quantum Cryptography?; Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) — Next Steps in Preparing for Post-Quantum Cryptography ve Timelines for Migration to Post-Quantum Cryptography.
Editör Notu
Bu içerik, kamuya açık kriptografi standartları ve resmî teknik kaynaklardan yararlanılarak hazırlanmış bir araştırma ve değerlendirme yazısıdır. İçerikte yer alan değerlendirmeler editoryal yorum niteliğindedir. Kuantum tehditlerinin zamanlaması, algoritmaların güvenlik değerlendirmeleri ve PQC geçiş koşulları; kullanılan protokole, parametrelere, uygulamaya ve sistem yapılandırmasına göre değişebilir.






Bunlar da ilginizi çekebilir
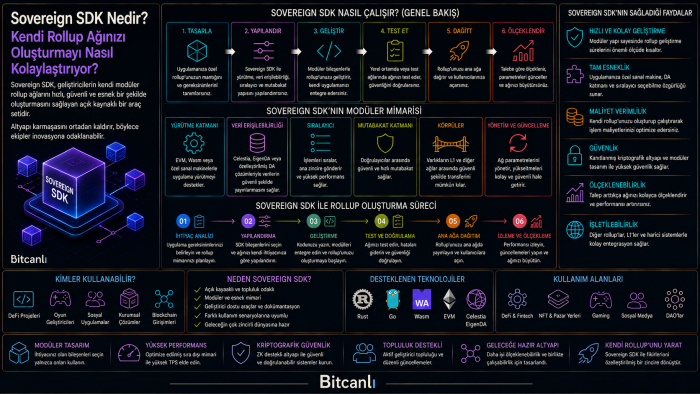
Sovereign SDK Nedir? Kendi Rollup Ağınızı Oluşturmayı Nasıl Kolaylaştırıyor?
Sovereign SDK, geliştiricilerin sıfırdan blockchain altyapısı oluşturmak yerine modüler bileşenleri kullanarak uygulamalarına özel ve özelleştirilebilir rollup'lar geliştirmesini sağlayan açık kaynaklı bir geliştirme kitidir.
1 ay önce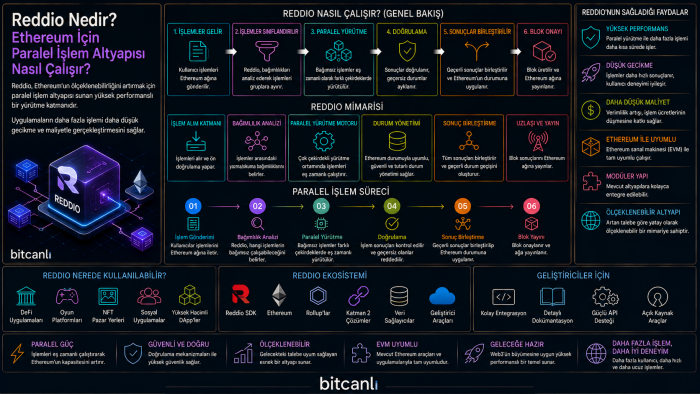
Reddio Nedir? Ethereum İçin Paralel İşlem Altyapısı Nasıl Çalışır?
Yapay zekâ sistemleri büyüdükçe binlerce GPU ve hızlandırıcı arasında taşınan veri miktarı da artıyor. AI networking teknolojileri, büyük yapay zekâ modellerinin eğitilmesi ve çalıştırılması için kullanılan veri merkezi altyapısının en kritik parçalarından biri hâline geliyor.
1 ay önce
Inference Labs Nedir? Doğrulanabilir Yapay Zekâ (Verifiable AI) Altyapısı Nasıl Çalışır?
Yapay zekâ bir sonuç ürettiğinde ona neden güvenelim? Inference Labs, AI çıktılarının gerçekten nasıl üretildiğini kriptografik kanıtlarla doğrulamayı amaçlıyor.
1 ay önce