
-i6a77249e192b0.png)

Kuzey Kore Bağlantılı Hackerlar Gerçekten Milyarlarca Dolar mı Çaldı? Lazarus Dosyası
Resmî soruşturmalar ve blockchain analizleri, Kuzey Kore bağlantılı siber aktörleri milyarlarca dolarlık kripto hırsızlığıyla ilişkilendiriyor. Ronin köprüsünden Bybit’e uzanan saldırılar, sorunun yalnızca akıllı sözleşme açıklarından oluşmadığını gösterdi. Çalışanların kandırılması, imzalama yetkilerinin ele geçirilmesi ve kurumların güvenlik süreçleri de bu dosyanın merkezinde bulunuyor.
11/10/2026 22:24 | Son Güncelleme : 11/10/2026 23:24 | Netosfer

Kripto varlık hırsızlıkları, çoğu zaman ekranda görülen büyük bir kayıp rakamıyla gündeme geliyor. Ancak bu rakamın arkasında farklı saldırı yöntemleri, soruşturmalar ve varlık kurtarma çalışmaları bulunuyor.
Kuzey Kore bağlantılı operasyonlar, bu olayların bazılarını uluslararası güvenlik meselesine dönüştürdü. Finansal kaybın yanında yaptırımlar, devlet bağlantıları ve suç gelirlerinin kullanımı da tartışılmaya başladı.
Bu nedenle dosyayı yalnızca “gizemli hackerlar” anlatısıyla ele almak yetersiz. Hangi saldırının kim tarafından ilişkilendirildiği, ne kadar varlığın çalındığı ve teknik olarak neyin başarısız olduğu ayrı incelenmeli.
Lazarus Group Nedir?
Lazarus Group, güvenlik araştırmalarında Kuzey Kore bağlantılı siber faaliyetleri tanımlamak için kullanılan isimlerden biridir.
Ancak bu isim, kamuya açık üye listesi ve tek bir organizasyon şeması bulunan sıradan bir topluluğu ifade etmez. Farklı kurumlar, benzer veya bağlantılı faaliyetleri farklı adlarla takip edebilir.
APT38 ve TraderTraitor gibi adlar da resmî açıklamalarda ve güvenlik raporlarında kullanılıyor. Bu etiketlerin kapsamı her kaynakta birebir aynı olmayabilir.
Dolayısıyla Kuzey Kore bağlantılı bütün saldırıları, ayrıntılarını incelemeden tek bir operasyon gibi anlatmak doğru değildir.
Kuzey Kore Bağlantısı Yalnızca Bir Söylenti mi?
Hayır. Bazı olaylarda bağlantı, yalnızca sosyal medya yorumlarına dayanmıyor.
ABD güvenlik kurumları, belirli kripto hırsızlıklarını Kuzey Kore bağlantılı aktörlere açık biçimde atfetti. ABD, Japonya ve Güney Kore’nin ortak açıklamaları da kripto şirketlerinin hedef alındığını belirtiyor.
Bu atıfların dayanağı; saldırı altyapısı, zararlı yazılımlar, operasyon yöntemleri ve varlık hareketleri gibi farklı bulgular olabilir. Soruşturmanın bütün ayrıntıları ise her zaman kamuoyuna açıklanmaz.
Bu nedenle doğru anlatım, değerlendirmeyi yapan kurumu ve ilgili olayı belirtmektir. Bütün büyük kripto saldırılarını otomatik olarak Kuzey Kore’ye bağlamak değildir.
Milyarlarca Dolarlık Kayıp İddiası
Blockchain analiz kuruluşunun 18 Aralık 2025 tarihli değerlendirmesi, Kuzey Kore bağlantılı hackerların 2025’te en az 2,02 milyar dolar değerinde kripto varlık çaldığını hesapladı.
Bu bir araştırma tahminidir. İncelenen olaylara, atıf yöntemlerine ve varlıkların değerleme biçimine dayanır; her tutarı ayrı ayrı kesinleşmiş mahkeme kararı gibi değerlendirmek doğru olmaz.
Ayrıca çalınan varlığın piyasa değeri ile saldırganların sonunda nakde çevirebildiği miktar aynı değildir. Fiyat değişimleri, dondurulan varlıklar ve geri kazanımlar sonucu etkileyebilir.
Buna rağmen resmî olarak ilişkilendirilen büyük olaylar, dosyanın milyarlarca dolarlık ölçekte olduğunu gösteriyor.
Ronin Saldırısında Ne Oldu?
Axie Infinity ekosisteminde kullanılan Ronin köprüsü, 2022’de büyük bir saldırıya uğradı. Yaklaşık 173.600 ETH ve 25,5 milyon USDC izinsiz biçimde çekildi.
Olayın önemli tarafı, blockchain’in temel kriptografisinin kırılması değildi. Saldırganlar, köprüden çekim yapılmasını onaylayan imzalama yetkilerine erişti.
O dönemde gerekli onay eşiği, dokuz doğrulayıcıdan beşinin imzasıydı. Bu eşiğin aşılması, saldırganların yetkisiz çekimleri geçerliymiş gibi gerçekleştirebilmesini sağladı.
Nisan 2022’deki resmî açıklama, saldırıyı Kuzey Kore bağlantılı Lazarus Group ve APT38 aktörlerine atfetti. Açıklamada olayın değeri yaklaşık 620 milyon dolar olarak belirtildi.
Farklı kaynaklardaki dolar tutarlarının değişmesi, çalınan varlıkların farklı tarihlerdeki fiyatlarla hesaplanmasından kaynaklanabilir.
Bybit Saldırısı Dosyayı Nasıl Büyüttü?
21 Şubat 2025’te Bybit’ten yaklaşık 1,5 milyar dolar değerinde kripto varlık çalındı. Beş gün sonra yayımlanan resmî açıklama, olaydan Kuzey Kore’nin sorumlu olduğunu belirtti ve faaliyeti TraderTraitor adıyla tanımladı.
Bu olay, büyük varlıkların tutulduğu kurumsal saklama yapılarının da hedef olduğunu gösterdi.
Bir cüzdanın “soğuk” olarak adlandırılması, bütün işlem sürecinin kendiliğinden güvenli olduğu anlamına gelmez. Varlık taşınacağı zaman kullanılan yazılımlar, onay ekranları ve imzalama prosedürleri de güvenlik zincirinin parçalarıdır.
Bu nedenle yalnızca anahtarın nerede saklandığına bakmak yeterli değildir. Yetkililerin hangi işlemi onayladığını güvenilir biçimde görebilmesi de gerekir.
Saldırılar Neden İnsanları Hedef Alıyor?
Kripto şirketlerine yönelik operasyonlar, yalnızca sözleşme kodundaki açıkları aramıyor.
Resmî uyarılar, çalışanlara yönelik kişiselleştirilmiş sosyal mühendislik girişimlerini anlatıyor. Sahte işe alım görüşmeleri veya güvenilir görünen iş bağlantıları, zararlı yazılımın kurum içine girmesine aracılık edebiliyor.
Bu yöntemlerde saldırgan, önce kişinin güvenini kazanmaya çalışıyor. Teknik erişim, sonrasında elde ediliyor.
2024’teki bir Japon kripto platformu hırsızlığına ilişkin ortak açıklama da çalışanlara yönelik hedefli kandırma faaliyetlerini vurguladı.
Dolayısıyla güvenlik, yalnızca güçlü şifrelerden veya sözleşme denetimlerinden oluşmuyor. Çalışanların kullandığı cihazlar ve iş süreçleri de önem taşıyor.
Köprüler Neden Büyük Hedefler?
Blockchain köprüleri, farklı ağlar arasındaki varlık veya mesaj aktarımını mümkün kılar. Bu süreçte bir ağdaki olayın diğer ağda nasıl doğrulanacağına ilişkin ek mekanizmalar gerekir.
Bazı tasarımlar, varlıkları bir yerde kilitleyip başka ağda temsil eden tokenler oluşturur. Bu durum, yüksek miktarda varlığın belirli sözleşmelerde veya saklama yapılarında birikmesine neden olabilir.
Ancak bütün köprülerin güvenlik modeli aynı değildir. İmzalayıcı yapısı, doğrulama yöntemi ve yazılım tasarımı farklı riskler oluşturur.
Ronin olayı da “köprüler karmaşık olduğu için saldırıya uğradı” açıklamasından daha somut bir ders içerir: Onay yetkilerinin bağımsızlığı ve korunması, güvenliğin temel parçalarıdır.
Çalınan Varlıklar Takip Edilemiyor mu?
Bitcoin ve Ethereum gibi halka açık ağlarda işlemler görülebilir. Ancak bir adresin açık olması, onu kontrol eden kişinin kimliğinin de açık olduğu anlamına gelmez.
Bu nedenle bu ağları tamamen anonim yerine, genellikle takma adlı sistemler olarak tanımlamak daha doğrudur.
Saldırganlar varlıkları farklı adreslere dağıtabilir veya farklı ağlara taşıyabilir. Bu hareketler, bağlantıları incelemeyi zorlaştırabilir; geçmiş kayıtları kendiliğinden silmez.
Önemli ayrım şudur: Varlığı takip edebilmek, onu geri alabilmek anlamına gelmez. Geri kazanım için teknik izlemenin yanında hukuki yetki ve hizmet sağlayıcıların iş birliği de gerekebilir.
Stablecoin Dondurmak Her Sorunu Çözer mi?
Bazı merkezi ihraççılı stablecoin sözleşmelerinde belirli adreslerin kullanımını sınırlandıran yetkiler bulunur. Bu özellik, bazı olaylarda varlık hareketlerinin durdurulmasına yardımcı olabilir.
Ancak bütün kripto varlıklar aynı mekanizmaya sahip değildir. Varlık başka bir varlığa çevrildiğinde veya farklı bir yapı içinde tutulduğunda süreç değişebilir.
Dondurma, blockchain’deki bütün işlemlerin geri alınması anlamına da gelmez. Hangi varlık ve sözleşmenin söz konusu olduğu belirleyicidir.
Bu Dosyanın Gösterdiği Güvenlik Sorunu
Çoklu imza, donanım cüzdanı ve bağımsız denetim riski azaltabilir. Ancak hiçbirini tek başına kusursuz çözüm olarak görmek doğru değildir.
İmzalayıcıların aynı altyapıya bağlı olması, onay ekranının yanıltılması veya kurum içi erişimlerin gereğinden geniş tutulması, korumaları zayıflatabilir.
Kişisel saklama da borsa riskini azaltırken anahtar kaybı ve yanlış işlem gibi sorumlulukları kullanıcıya taşır. “Anahtarlar sende” yaklaşımı, bütün saldırı risklerini ortadan kaldırmaz.
Lazarus dosyasının temel dersi burada bulunuyor: Blockchain kayıtlarının sağlam olması, o kayıtlara işlem gönderen insanların ve yazılımların güvenli olduğu anlamına gelmez.
Kuzey Kore bağlantılı kripto hırsızlıkları, dijital finansın güvenliğinin kod, insan ve kurum süreçleri birlikte değerlendirilmeden sağlanamayacağını gösteriyor.
Kaynaklar: Nisan 2022 Ronin saldırısı atıf açıklaması; Şubat 2025 Bybit saldırısı duyurusu; 2025 kripto hırsızlığı analiz raporu; Kuzey Kore bağlantılı sosyal mühendislik uyarıları; uluslararası ortak kripto hırsızlığı açıklaması; Ronin imzalama yetkileri incelemesi; Japonya’daki kripto hırsızlığına ilişkin ortak soruşturma açıklaması. fbi.gov
Editör Notu
Bu içerik bilgilendirme amacıyla hazırlanmıştır ve yatırım tavsiyesi içermez. Siber saldırı atıfları, ilgili kurumların açıklamaları ve araştırmaların kapsamı üzerinden değerlendirilmelidir. Çalınan varlıkların piyasa değeri, geri kazanılan tutar ve saldırganların elde ettiği gelir birbirinden farklı olabilir.






Bunlar da ilginizi çekebilir
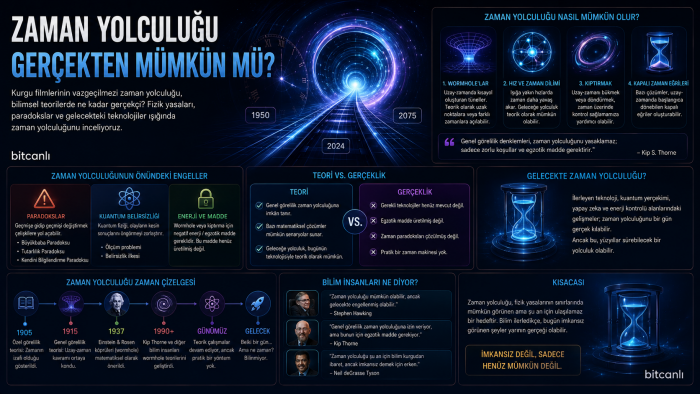
Zaman Yolculuğu Gerçekten Mümkün mü?
Zaman yolculuğu yalnızca bilim kurgu mu? Görelilik teorisinden zaman genişlemesine, solucan deliklerinden geçmişe yolculuk paradokslarına kadar bilimin bu gizemli konuya verdiği cevapları keşfedin.
1 ay önce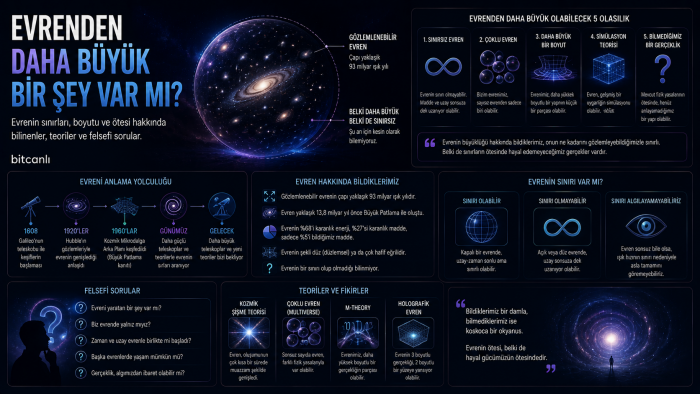
Evrenden Daha Büyük Bir Şey Var mı?
Evrenin bir sınırı var mı? Sonsuz mu, yoksa sonlu ama sınırsız mı? Gözlemlenebilir evrenin ötesinde ne olduğunu ve çoklu evren fikrinin bilimdeki yerini keşfedin.
1 ay önce
Evrende Bir Son Var mı?
Evren sonsuza kadar genişlemeye devam mı edecek, yoksa bir gün tamamen farklı bir sona mı ulaşacak? Büyük Donma, Büyük Çöküş ve Büyük Yırtılma gibi senaryolar, kozmosun uzak geleceğine dair farklı ihtimalleri ortaya koyuyor.
1 ay önce